 ¿Cómo se relaciona ISO 27001 con CTPAT?" loading="eager">
La seguridad de la información y la protección de los datos son cruciales para empresas de todos los tamaños y sectores. Dos estándares clave en este ámbito son ISO 27001 y CTPAT, cada uno abordando aspectos esenciales de la seguridad. En este artículo proporcionaremos una comprensión clara y sencilla de qué son ISO 27001 y CTPAT, su importancia y cómo pueden beneficiar a su empresa.
¿Qué es ISO 27001?
La ISO 27001 es un estándar internacional que establece los requisitos para un sistema de gestión de seguridad de la información (SGSI). Su objetivo es proteger la confidencialidad, integridad y disponibilidad de la información en una organización. Este marco se basa en una evaluación de riesgos y la implementación de controles de seguridad adecuados.
Beneficios de Implementar ISO 27001
- Protección de Datos: Garantiza la seguridad de los datos sensibles y personales.
- Gestión de Riesgos: Ayuda a identificar y mitigar riesgos de seguridad.
- Cumplimiento Regulatorio: Asiste en el cumplimiento de diversas regulaciones de protección de datos.
- Confianza del Cliente: Mejora la confianza y la percepción de la marca entre clientes y socios.
Podría interesarte leer: ISO 27001: Conformidad con Normas de Seguridad
¿Qué es CTPAT?
El Programa de Asociación Aduanera contra el Terrorismo (CTPAT) es una iniciativa de seguridad aduanera liderada por los Estados Unidos. Su enfoque es mejorar la seguridad de las cadenas de suministro privadas en relación con el terrorismo. Las empresas que participan en CTPAT deben cumplir con ciertos estándares de seguridad y, a cambio, disfrutan de varios beneficios comerciales.
Beneficios de la Participación en CTPAT
- Menos Inspecciones Aduaneras: Reducción en la cantidad de inspecciones y prioridad en los controles.
- Acceso a la Vía Rápida: Acceso a carriles exclusivos en fronteras seleccionadas.
- Reputación Empresarial: Mejora en la imagen de la empresa como socio comercial seguro.
CTPAT establece criterios específicos para la aceptación de miembros, variando según la industria o función empresarial. Los sectores incluidos son:
- Compañías aéreas
- Consolidadores (incluyendo consolidadores de carga aérea, intermediarios de transporte marítimo y transportistas no marítimos)
- Agentes de aduanas
- Exportadores (como en nuestro ejemplo)
- Fabricantes extranjeros
- Transportistas terrestres
- Importadores
- Transportistas de carretera en México
- Autoridades Portuarias Marítimas y Operadores de Terminales
- Transportistas ferroviarios
- Transportistas marítimos
- Proveedores de logística externos (3PL)
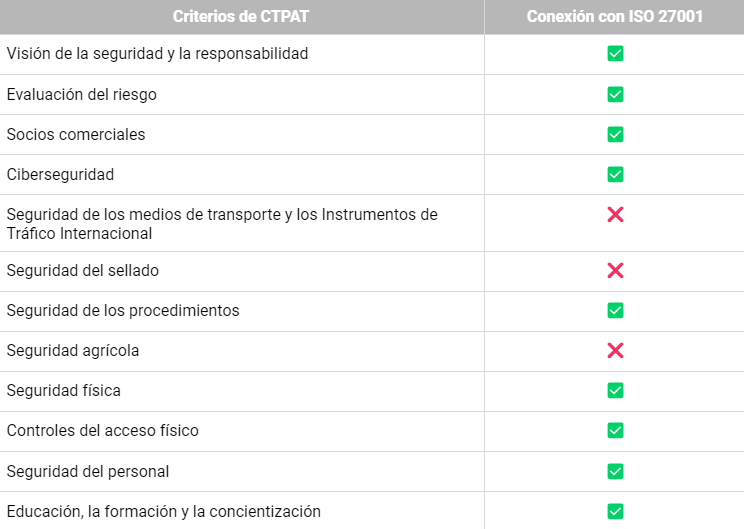
Esta normativa se centra en el control aduanero en EE.UU., pero ¿cómo se relaciona o se asemeja a la ISO 27001 en términos de seguridad?
Te podrá interesar leer: Cumplimiento Normativo en Ciberseguridad: Lo que Debes Saber
Similitudes con la ISO 27001
Te podrá interesar leer: ISO 27001: Gestión de Contraseñas
Diferencias con la ISO 27001
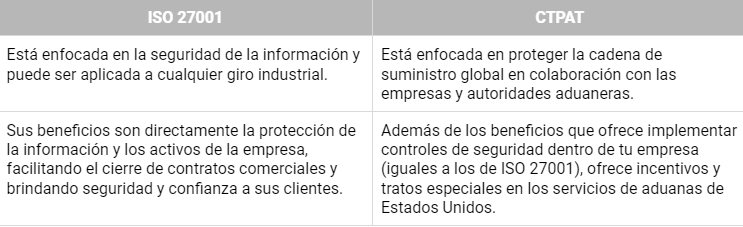
Al analizar ambas normativas, es evidente que los estándares de CTPAT e ISO 27001 se complementan, ofreciendo a las organizaciones directrices para integrar la seguridad de la información y la protección de datos confidenciales en sus procesos.
Como ejemplo, para una empresa exportadora de frutas, adherirse a CTPAT y también a ISO 27001 aumenta la confianza de clientes y socios comerciales, y minimiza el riesgo de sanciones y multas.
Veamos otro ejemplo concreto de cómo otras empresas pueden beneficiarse al cumplir con CTPAT e ISO 27001:
- Una compañía de materias primas que cumpla con CTPAT puede agilizar la entrada de sus productos en EE.UU., lo que significa un ahorro de costes y mayor competitividad.
- Adicionalmente, alinearse con ISO 27001 fortalece la protección de los datos de sus clientes, elevando su confianza y reduciendo la posibilidad de brechas de seguridad.
En resumen, adherirse a CTPAT e ISO 27001 representa una inversión inteligente para aquellas empresas que desean reforzar su seguridad y salvaguardar su información.
La adopción de ISO 27001 y CTPAT es más que una medida de seguridad; es una inversión en la sostenibilidad y el éxito a largo plazo de la empresa. Protege contra riesgos tanto digitales como físicos y mejora la reputación de la empresa. En un mundo donde la seguridad de la información y la cadena de suministro son de suma importancia, estos estándares no solo son beneficiosos, sino esenciales para el crecimiento y la resiliencia empresarial.


Experto en Microsoft Cloud y Ciberseguridad con más de una década de experiencia en la industria tecnológica. Es reconocido por su amplio conocimiento en la implementación de soluciones basadas en la nube y en la protección de datos y sistemas contra amenazas cibernéticas. Como líder y conferencista, Gustavo sigue compartiendo sus conocimientos y mejores prácticas en eventos tecnológicos y programas de capacitación. Su enfoque práctico y su dedicación a mantenerse actualizado en un entorno tecnológico en constante evolución lo convierten en un recurso invaluable para las empresas y profesionales que buscan aprovechar al máximo la tecnología de manera segura.