 GitHub fortalece seguridad con rotación de claves ante riesgo" loading="eager">
En el dinámico mundo de la seguridad cibernética, las empresas están constantemente en la carrera para mantenerse un paso adelante de las amenazas. Recientemente, GitHub, la plataforma líder en alojamiento de código, tomó una medida proactiva al rotar sus claves para mitigar los efectos de una vulnerabilidad que exponía credenciales.
Entendiendo la Vulnerabilidad de GitHub
GitHub ha realizado una rotación de claves debido a una vulnerabilidad parcheada en diciembre que podría haber permitido a los atacantes acceder a las credenciales dentro de los contenedores de producción a través de variables de entorno. Esta vulnerabilidad de reflexión insegura, identificada como CVE-2024-0200, tenía el potencial de permitir a los atacantes ejecutar código de forma remota en servidores sin parchear.
La empresa parcheó esta vulnerabilidad en las versiones 3.8.13, 3.9.8, 3.10.5 y 3.11.3 de GitHub Enterprise Server (GHES) y aconsejó a todos los clientes que instalaran la actualización de seguridad lo más pronto posible. Sin embargo, es importante destacar que para explotar con éxito esta vulnerabilidad, se requería autenticación con una función de propietario de la organización que tuviera acceso de administrador a la organización.
Te podrá interesar leer: Identificando vulnerabilidades: El poder de las CVE
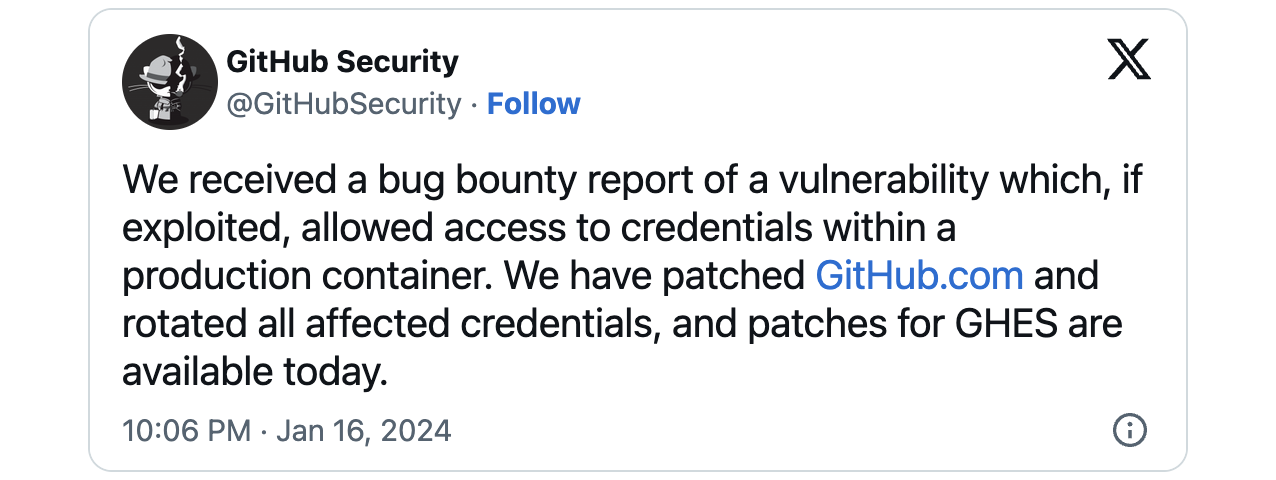
El vicepresidente y subdirector de seguridad de GitHub, Jacob DePriest, explicó que recibieron un informe sobre esta vulnerabilidad el 26 de diciembre de 2023 a través de su programa Bug Bounty. Inmediatamente solucionaron la vulnerabilidad en GitHub.com y procedieron a rotar las claves potencialmente expuestas como medida de precaución. Aunque no encontraron evidencia de que la vulnerabilidad se hubiera explotado previamente, tomaron esta acción por seguridad.
La mayoría de las claves rotadas por GitHub en diciembre no requieren ninguna acción por parte de los clientes. Sin embargo, aquellos que utilizan la clave de firma de confirmación de GitHub y las claves de cifrado de cliente de GitHub Actions, GitHub Codespaces y Dependabot deberán importar las nuevas claves públicas.
Además de esta vulnerabilidad, GitHub también solucionó otra de alta gravedad, identificada como CVE-2024-0507, que permitiría a los atacantes escalar privilegios utilizando una cuenta de usuario de Management Console con una función de editor.
Este no es el primer incidente de seguridad que enfrenta GitHub en el último año. Anteriormente, tuvieron que rotar su clave SSH privada de GitHub.com y revocar certificados de firma de código para sus aplicaciones Desktop y Atom debido a exposiciones o robos de secretos. La empresa ha estado tomando medidas para fortalecer la seguridad de su plataforma.
Te podrá interesar leer: Uso de Wazuh para Monitorear GitHub
Conclusión
GitHub ha demostrado su compromiso con la seguridad de sus clientes al rotar sus claves tras el descubrimiento de una vulnerabilidad que exponía las credenciales. Sin embargo, los usuarios de GitHub también deben tomar medidas para proteger sus proyectos y seguir las mejores prácticas de seguridad.


Experto en Microsoft Cloud y Ciberseguridad con más de una década de experiencia en la industria tecnológica. Es reconocido por su amplio conocimiento en la implementación de soluciones basadas en la nube y en la protección de datos y sistemas contra amenazas cibernéticas. Como líder y conferencista, Gustavo sigue compartiendo sus conocimientos y mejores prácticas en eventos tecnológicos y programas de capacitación. Su enfoque práctico y su dedicación a mantenerse actualizado en un entorno tecnológico en constante evolución lo convierten en un recurso invaluable para las empresas y profesionales que buscan aprovechar al máximo la tecnología de manera segura.